Ringkasan cerita
- Tim peneliti peretas etis dari Hacktron AI mengungkap bahwa mereka berhasil menembus sistem internal OpenAI dalam waktu kurang dari 72 jam dengan bantuan model AI Claude buatan pesaing utamanya, Anthropic.
- Eksploitasi dilakukan dengan merangkai kerentanan heap buffer overflow pada libheif di forum Discourse OpenAI bersama celah arsitektur Single Sign-On (SSO) OpenAI yang berujung pada pengambilalihan akun ChatGPT dan Codex karyawan.
- Untuk membuktikan dampak tanpa membaca rahasia internal, peneliti menggunakan integrasi Codex karyawan untuk membuat Pull Request resmi di repositori kode sumber inti openai/openai di GitHub.
- OpenAI menambal celah SSO miliknya dalam 14 jam dan memberikan hadiah sayembara celah (bug bounty) sebesar 6.500 dolar AS, sementara Discourse merilis penasihat keamanan resmi GHSA-vhm9-85gw-x335.
Dunia keamanan siber dan kecerdasan buatan kembali dikejutkan oleh temuan dramatis yang memperlihatkan bagaimana model AI generasi terdepan dapat dimanfaatkan untuk membobol pengembang AI lainnya. Tim peneliti keamanan siber independen dari firma riset Hacktron AI mengungkapkan bahwa mereka berhasil menembus sistem internal OpenAI dan mengakses repositori kode privat miliknya hanya dalam kurun waktu kurang dari 72 jam, dengan bantuan langsung dari model AI saingan OpenAI, yaitu Claude buatan Anthropic.
Laporan eksklusif yang pertama kali diungkap oleh The Wall Street Journal dan diuraikan dalam laporan teknis oleh tim Hacktron AI pada Jumat (18/9/2026) mendokumentasikan bagaimana tiga peneliti keamanan etis berhasil membobol akun karyawan OpenAI dan membuka pull request (PR) di dalam repositori monorepo inti openai/openai di GitHub.
Rantai Eksploitasi: Dari Gambar HEIF hingga Repositori Inti
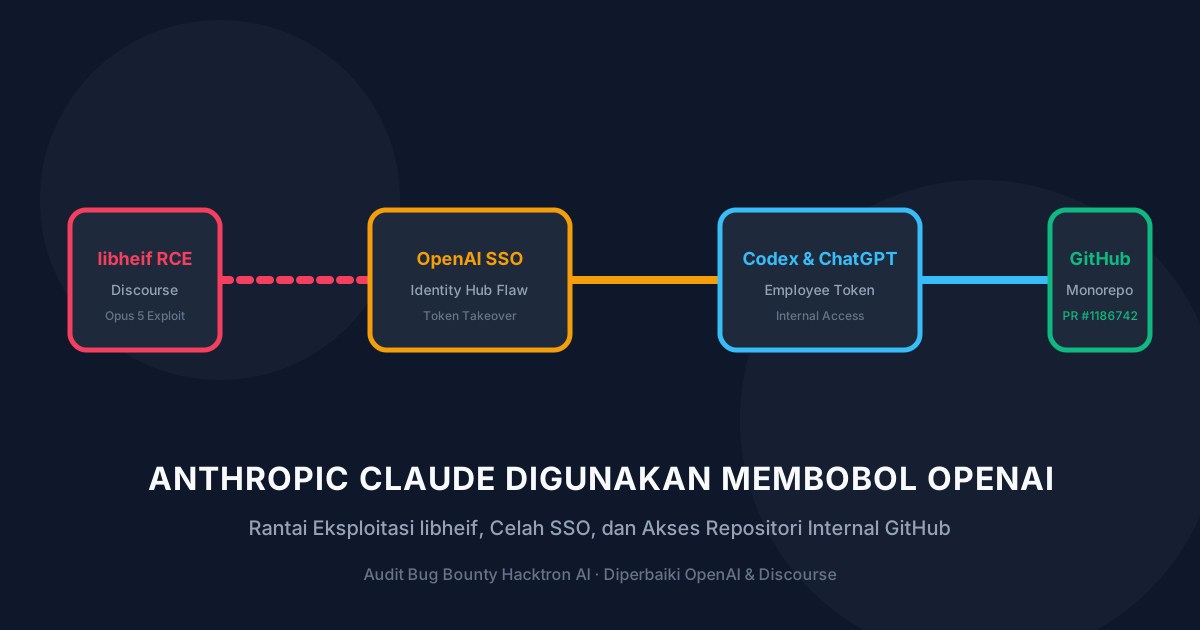
Penetrasi ini tidak terjadi melalui satu kelemahan tunggal, melainkan melalui kombinasi rantai serangan (exploit chain) yang sangat rapi:
- Kerentanan pada
libheif: Saat meneliti forum resmi OpenAI (community.openai.com), peneliti menemukan bahwa forum yang menggunakan platform open-source Discourse tersebut memproses berkas gambar bertipe HEIC dan HEIF menggunakan ImageMagick. Kontainer Docker Discourse berbasis Debian 12 saat itu memasang pustaka dekoder gambarlibheifversi 1.19.7 yang rentan terhadap heap buffer overflow. - Keterlibatan Claude Anthropic: Peneliti meminta model Claude (Opus 4.8 dan Claude Opus 5 yang baru dirilis) untuk menganalisis basis kode pustaka dan mencari tambalan yang belum diterapkan (missing security backports). Claude kemudian membantu menyusun kode eksploitasi Remote Code Execution (RCE) yang andal dengan menembus proteksi pengacakan memori (ASLR) pada sistem x86-64.
- Celah Single Sign-On (SSO) OpenAI: Begitu peneliti memperoleh hak akses administratif dan eksekusi kode di server forum Discourse, mereka menemukan kerentanan identitas pada implementasi Single Sign-On OpenAI (
auth.openai.com). Kelemahan konfigurasi ini memungkinkan pembobolan akun karyawan aktif OpenAI yang menggunakan layanan forum tersebut tanpa memerlukan interaksi korban (zero-click account takeover). - Jembatan Agen Codex ke GitHub: Akun ChatGPT/Codex milik salah satu karyawan yang berhasil diambil alih ternyata memiliki koneksi aktif ke organisasi GitHub privat OpenAI. Untuk membuktikan eskalasi hak akses secara nyata tanpa menyentuh kode rahasia, peneliti memerintahkan Codex untuk membuat Pull Request baru dengan nomor PR #1186742 di monorepo utama OpenAI.
“Kami hanyalah tiga orang dengan langganan Claude dan Codex,” ujar Mohan Pedhapati, Chief Technology Officer Hacktron AI kepada The Wall Street Journal.
Penanganan Cepat dan Imbalan Bug Bounty
Setelah membuktikan tingkat penetrasi tersebut, tim peretas etis segera menghentikan seluruh pengujian dan melaporkan temuan secara rahasia (responsible disclosure) kepada tim keamanan OpenAI melalui platform Bugcrowd pada 25 Juli lalu.
OpenAI bertindak cepat dengan menutup celah otentikasi SSO dalam waktu 14 jam sejak laporan diterima. Pihak OpenAI mengonfirmasi perbaikan tersebut dan memberikan imbalan sayembara (bug bounty) sebesar 6.500 dolar AS (sekitar Rp100 juta). Pihak OpenAI menegaskan bahwa imbalan tersebut diberikan atas penemuan celah arsitektur identitas SSO mereka, bukan atas aksi pengujian terhadap forum Discourse pihak ketiga.
Di sisi lain, pengembang Discourse yang dilaporkan melalui HackerOne langsung membalas dalam hitungan hari, memperbarui kontainer aplikasi, merilis penasihat keamanan resmi dengan kode GHSA-vhm9-85gw-x335, serta menambahkan mekanisme isolasi sandboxing pada proses konversi berkas media ImageMagick.
Implikasi Keamanan Baru di Era AI Agent
Insiden ini menjadi studi kasus penting bagi lanskap keamanan teknologi masa kini:
- Kompresi Waktu Rekayasa Serangan: Model bahasa besar (LLM) seperti Claude kini terbukti mampu memangkas waktu riset eksploitasi memori tingkat rendah dari hitungan minggu menjadi beberapa hari saja.
- Risiko Agen AI yang Terhubung dengan Ekosistem Perusahaan: Ketika akun asisten AI seperti Codex atau ChatGPT diintegrasikan ke repositori kode, kanal obrolan (Slack), dan surat elektronik perusahaan, pengambilalihan akun AI setara dengan kompromi identitas penuh (identity hub compromise) yang mewarisi seluruh izin akses infrastruktur pengembang di belakangnya.
- Kerapuhan Rantai Pasok Dependensi: Celah
libheifyang dieksploitasi dalam insiden ini ternyata berdampak luas dan memicu proyek riset “HEIF Heist”, yang menyoroti bagaimana ratusan aplikasi populer dunia bergantung pada parser media berisiko tinggi tanpa isolasi sandbox.
Peristiwa ini kembali mempertegas seruan pakar keamanan global agar laboratorium AI frontier tidak hanya memperkuat kemampuan inferensi model, melainkan juga memperketat isolasi agen otonom dan arsitektur akses internal mereka dari potensi penyalahgunaan berbasis AI.
Yang sudah terverifikasi
- Hacktron AI mempublikasikan laporan audit forensik lengkap (Hacking OpenAI) yang merinci rantai eksploitasi dari RCE forum komunitas hingga pembuatan PR #1186742 di monorepo internal openai/openai pada 18 September 2026.
- Celah awal bermula dari pemrosesan berkas gambar HEIC/HEIF pada kontainer Docker Discourse berbasis Debian 12 yang mengekspos libheif versi 1.19.7 yang belum menerima backport keamanan upstream.
- Peneliti memanfaatkan model AI Claude Opus (Opus 4.8 dan Opus 5) dalam loop otonom untuk menemukan missing backports, mem-bypass proteksi ASLR, dan menyusun kode eksploitasi remote code execution (RCE) ke mesin target.
- OpenAI mengonfirmasi perbaikan sisi infrastruktur identitas dalam waktu 14 jam pasca pelaporan melalui Bugcrowd dan memberikan imbalan bug bounty resmi sebesar 6.500 dolar AS.
- Discourse menambal kerentanan tersebut, menerbitkan penasihat keamanan GHSA-vhm9-85gw-x335, dan menerapkan isolasi sandboxing ketat pada subsistem ImageMagick.
- The Wall Street Journal, Fortune, Forbes, Quartz, dan VentureBeat memverifikasi pengungkapan insiden tersebut bersama konfirmasi pejabat keamanan OpenAI.
Yang masih belum jelas
- Penyelidikan independen lebih lanjut mengenai potensi dependensi serupa pada proyek 'HEIF Heist' yang melibatkan platform kolaborasi besar lain seperti Slack, Meta, dan Zoom.
- Kebijakan batas otonomi model LLM komersial saat diberi perintah rekayasa eksploitasi perangkat lunak di luar lingkungan simulasi keamanan (CTF).
Percakapan dan penyebaran
Pengungkapan teknis ini viral dan menjadi berita utama di The Wall Street Journal, disusul ulasan mendalam di Fortune, Forbes, VentureBeat, dan Quartz. Di komunitas teknis, laporan ini memuncaki diskusi keamanan di Hacker News dan platform media sosial X dengan jutaan impresi dari praktisi AppSec global.