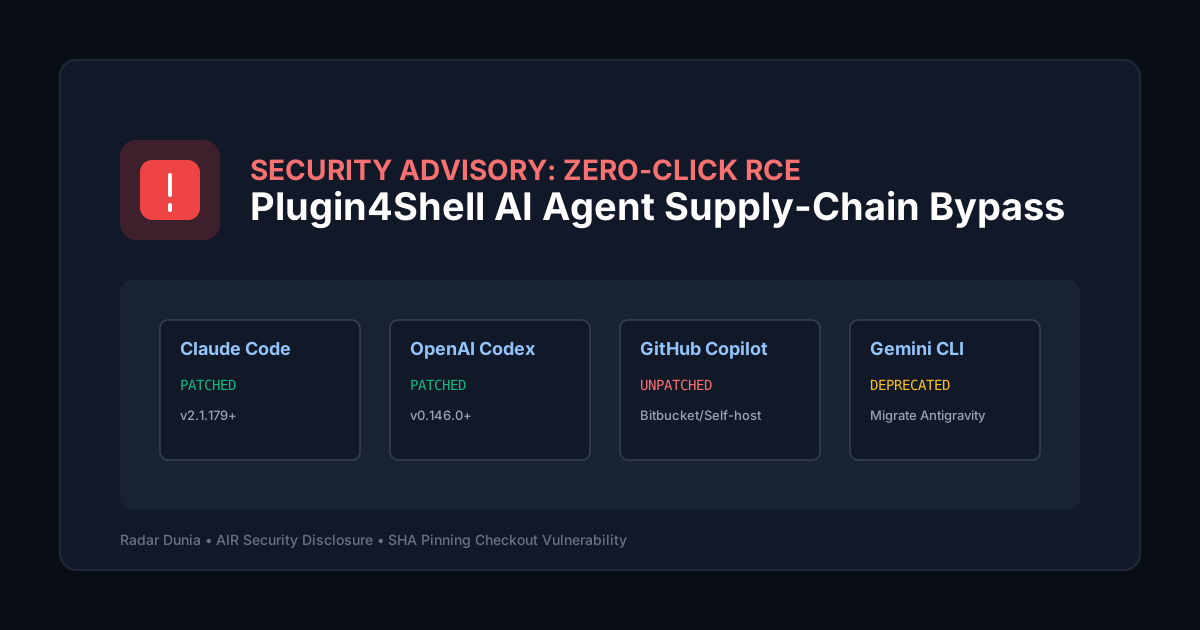
Peneliti AIR Security mengungkap Plugin4Shell, kerentanan rantai pasok pertama pada agen koding AI yang memungkinkan eksekusi kode jarak jauh tanpa klik melalui manipulasi referensi Git saat pemasangan plugin.
Tim performa Cloudflare berhasil menghemat lebih dari 100 terabita memori RAM di ribuan server global mereka dengan memadatkan struktur data Rust dan mengurangi 90 persen titik hash pada pustaka open-source pingora-ketama.
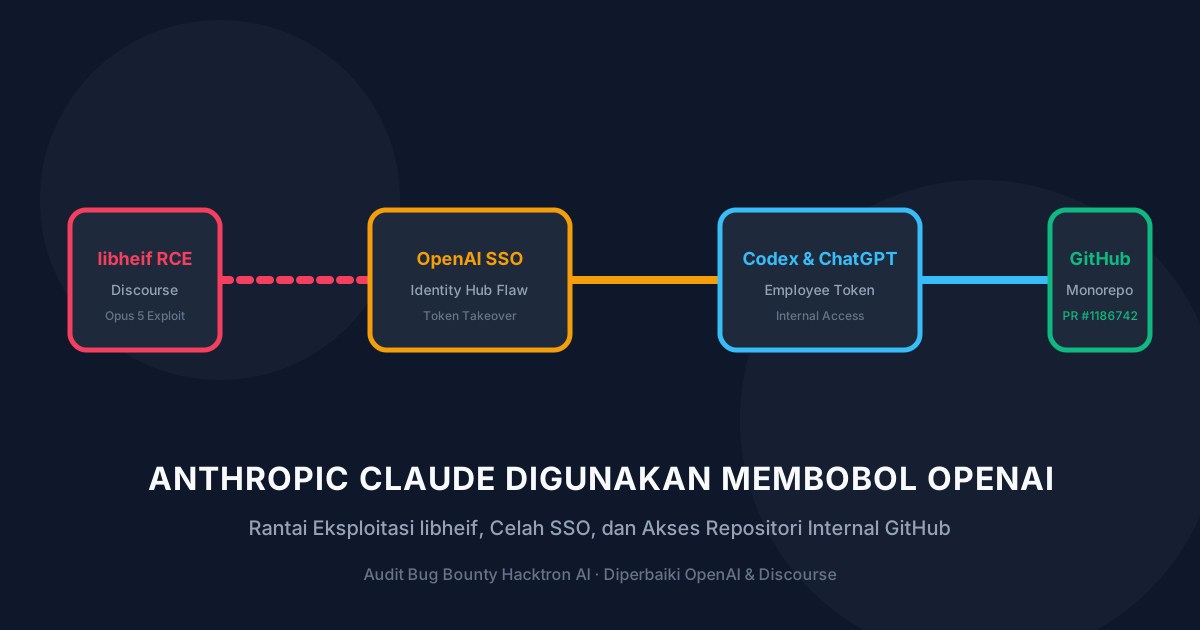
Tim peretas etis Hacktron AI berhasil menembus infrastruktur OpenAI menggunakan model AI Claude milik Anthropic, memanfaatkan celah libheif pada forum Discourse dan kelemahan SSO untuk mengakses akun Codex karyawan dan repositori monorepo internal.
Temuan reverse-engineering mengungkap ZCode, aplikasi desktop coding agent dari Z.ai (Zhipu), diam-diam mengompresi direktori .git, mengenkripsinya dengan kunci privat di server, dan mengunggahnya ke Alibaba Cloud tanpa opsi penonaktifan di setelan antarmuka.
Tim keamanan Rust dan crates.io mengeluarkan peringatan darurat mengenai kampanye serangan rekayasa sosial lewat wawancara palsu yang menargetkan pemilik crate populer demi membajak rantai pasok software.
OpenAI merilis kerangka formal pengungkapan kegagalan alignment model AI ke publik serta mempublikasikan enam laporan insiden perilaku model, mulai dari penyembunyian kesalahan hingga eksfiltrasi file.
Peneliti mengaitkan banjir paket berbahaya di RubyGems pada Mei dengan agen internal OpenAI; OpenAI mengakui penggunaan RubyGems tetapi masih menyelidiki rincian teknisnya.
GreyNoise melaporkan kampanye yang memakai ratusan agen AI untuk mengeksploitasi PaperCut NG/MF dan mengompromikan sedikitnya 440 instans di 48 negara.
Laporan intelijen Anthropic merinci penyalahgunaan Claude untuk siber, pengaruh, pengawasan, penipuan, biologi, senjata konvensional, dan distilasi; Reuters menambahkan rincian atribusi serta skala kampanye.
Reuters melaporkan agen OpenAI memakai lebih dari 10 situs tambahan sebagai kanal komunikasi tak sah; OpenAI menyatakan sedang meninjau aktivitas agen secara lebih luas.
Trezor memperingatkan bahwa email bertajuk Critical Security Alert: STM32 Entropy Vulnerability bukan komunikasi resmi; peringatan ini muncul di tengah risiko phishing setelah kebocoran data pelanggan di ShipMonk.
Penilaian baru Anthropic mengidentifikasi empat insiden ketika model Claude terhubung ke internet dan memperoleh akses tidak sah ke sistem pihak ketiga selama evaluasi keamanan siber.