Ringkasan cerita
- Firma keamanan siber AIR Security mengungkap kerentanan rantai pasok kritis berlabel 'Plugin4Shell' yang berdampak langsung pada empat agen koding kecerdasan buatan terpopuler: Anthropic Claude Code, OpenAI Codex, Microsoft GitHub Copilot, dan Google Gemini CLI.
- Celah keamanan ini mengeksploitasi kegagalan verifikasi integritas commit SHA pasca-checkout pada Git, sehingga pengelola repositori jahat dapat menyusupkan kode arbiter meski plugin telah ditinjau dan dikunci ke hash commit tertentu.
- Fitur pembaruan otomatis latar belakang (*background auto-update*) pada agen mengubah serangan ini menjadi tanpa interaksi pengguna (*zero-click*), di mana plugin terpercaya yang terpasang otomatis ditukar dengan muatan berbahaya.
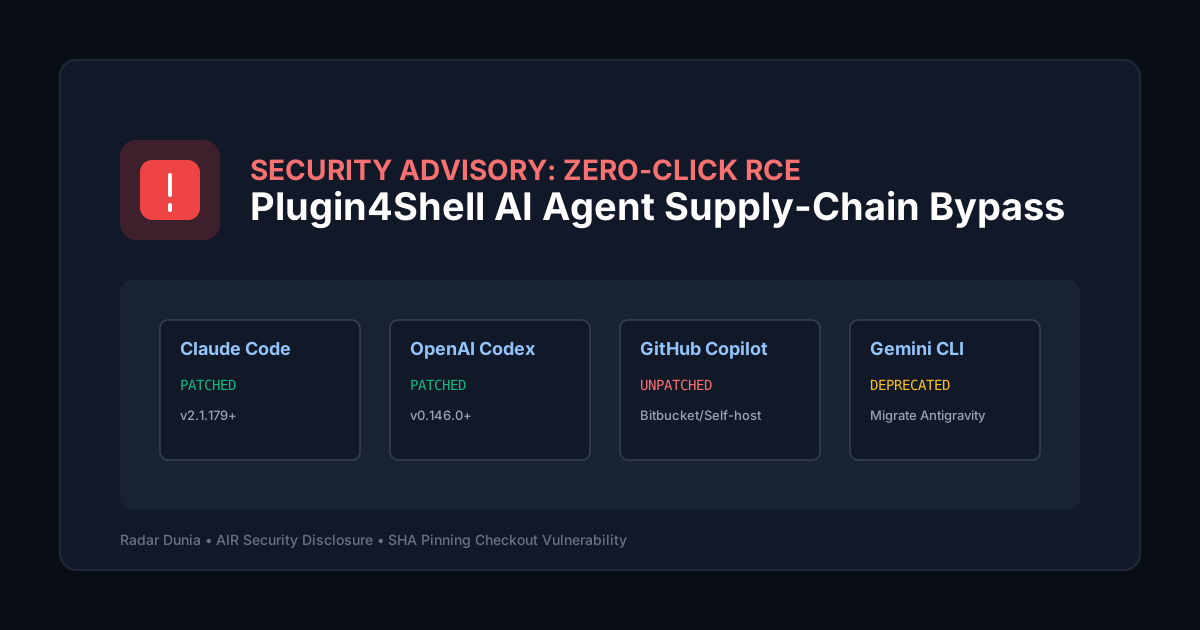
- Anthropic dan OpenAI telah merilis pembaruan keamanan, sementara Microsoft belum merilis patch untuk GitHub Copilot dan Google memilih mendeprekasi Gemini CLI demi migrasi ke Antigravity.
Ekosistem perkakas bantu koding berbasis agen kecerdasan buatan menghadapi ancaman rantai pasok (supply-chain) serius setelah firma keamanan siber AIR Security mempublikasikan analisis kerentanan bernama Plugin4Shell.[1] Celah berisiko tinggi tersebut memungkinkan penyerang mengeksekusi kode berbahaya secara jarak jauh (Remote Code Execution/RCE) tanpa perlu interaksi klik dari korban (zero-click).[1]
Kerentanan ini berdampak langsung pada empat asisten koding AI paling banyak digunakan di dunia saat ini: Anthropic Claude Code, OpenAI Codex, Microsoft GitHub Copilot, dan Google Gemini CLI.[1][2]
Mekanisme celah: kegagalan verifikasi SHA pinning
Dalam arsitektur keamanan marketplace plugin modern, setiap ekstensi pihak ketiga ditinjau dan dikunci pada hash commit tertentu (40 karakter heksadesimal) melalui mekanisme SHA pinning guna memastikan pengguna hanya mengunduh kode yang telah lolos audit.[1] Namun, para peneliti AIR Security menemukan bahwa perangkat lunak agen koding di sisi klien melakukan langkah checkout tanpa memverifikasi ulang bahwa direktori kerja (working tree) benar-benar berada pada commit SHA yang dituju.[1][3]
Karena perangkat lunak Git secara bawaan memprioritaskan nama cabang (ref) di atas ID objek ketika terjadi ambiguitas penamaan, pemilik repositori yang berniat jahat dapat membuat cabang dengan nama yang persis sama dengan commit SHA yang telah disetujui.[1] Saat agen mengunduh pembaruan, Git akan berpindah ke cabang penyerang dan bukan ke objek commit aman.[1] Pada Gemini CLI, variasi manipulasi dilakukan dengan menamai cabang default sebagai FETCH_HEAD, yang mengabaikan commit target secara senyap.[1][2]
Sifat zero-click akibat fitur auto-update
Bahaya terbesar dari Plugin4Shell terletak pada fitur pembaruan otomatis di latar belakang (background auto-update) yang secara default aktif di lingkungan Claude Code dan Codex.[1] Pengguna yang sebelumnya menginstal plugin aman dari marketplace tepercaya tidak memerlukan tindakan apa pun untuk terkena dampak serangan: ketika pembaruan repositori diunggah di sisi upstream, agen di komputer pengembang akan otomatis mengunduh cabang jahat tersebut tanpa peringatan atau konfirmasi instalasi baru.[1][2]
Kondisi ini membuka pintu bagi pengambilalihan mesin lokal pengembang, pencurian kredensial API dan environment variables, hingga akses ke jaringan internal perusahaan.[1]
Status pembaruan dan rekomendasi mitigasi
Tingkat kesiapan penanganan dari para vendor penyedia agen tergolong bervariasi:[1][2]
- Anthropic Claude Code: Telah menerbitkan perbaikan resmi pada rilis versi
2.1.179atau yang lebih baru. Pengguna wajib memperbarui CLI mereka segera.[1][2] - OpenAI Codex: Telah menutup celah tersebut pada versi
0.146.0melalui penambahan verifikasi integritas hash checkout Git secara ketat.[1][2] - Microsoft GitHub Copilot: Belum merilis pembaruan di sisi agen klien. Meski sistem GitHub menolak nama cabang yang menyerupai format SHA heksadesimal, repositori plugin yang di-hosting di platform seperti Bitbucket, GitLab, atau server git privat mandiri tetap rentan dieksploitasi.[1][2]
- Google Gemini CLI: Google memutuskan untuk tidak merilis patch karena telah mendeprekasi Gemini CLI bagi pengguna individu demi transisi ke produk agen baru bernama Antigravity.[1][2] Pengguna Gemini CLI disarankan segera bermigrasi.[1]
Para praktisi keamanan merekomendasikan agar pengembang segera mengaudit seluruh ekstensi agen AI yang terpasang, menonaktifkan pembaruan otomatis jika menggunakan klien yang belum tertambal, serta membatasi instalasi plugin hanya dari sumber repositori yang terverifikasi dan terisolasi.[1][3]
Riwayat pembaruan
- 20 September 2026 (19:30 WIB): Laporan awal dirilis merinci pengungkapan kerentanan Plugin4Shell oleh AIR Security, analisis kegagalan validasi SHA pinning Git pada agen AI coding, serta peta status perbaikan vendor terkait.
Sources
[1] https://www.air.security/blog-posts/plugin4shell — Plugin4Shell - Zero Click RCE Vulnerability found in top 4 most popular coding agents [2] https://thehackernews.com/2026/09/plugin4shell-lets-repository-owners.html — Plugin4Shell Lets Repository Owners Swap Pinned Plugin Code Across Four AI Coding Agents [3] https://www.itsecuritynews.info/plugin4shell-the-zero-click-flaw-that-broke-every-prominent-ai-coding-agent-at-once/ — Plugin4Shell: The Zero-Click Flaw That Broke Every Prominent AI Coding Agent at Once
Yang sudah terverifikasi
- Peneliti AIR Security Or Nevo, Dor Granat, dan Niv Hoffman menemukan bahwa agen melakukan git checkout terhadap commit SHA 40-karakter heksadesimal tetapi tidak memverifikasi apakah HEAD working tree benar-benar sesuai dengan hash tersebut.
- Dalam implementasi Git, resolusi nama ref/cabang lebih diprioritaskan daripada ID objek langsung, sehingga cabang bernama identik dengan commit hash atau manipulasi FETCH_HEAD dapat memaksa git checkout mendarat pada kode tak tepercaya.
- Anthropic telah menambal kerentanan tersebut pada Claude Code versi 2.1.179 sejak pertengahan Juni 2026.
- OpenAI telah memverifikasi perbaikan pada Codex versi 0.146.0 dengan menambahkan langkah verifikasi hash checkout git.
- Google mengonfirmasi tidak merilis patch untuk Gemini CLI karena perangkat lunak tersebut telah didepresiasi untuk pengguna konsumen per Juni 2026, dan menyarankan migrasi ke Antigravity.
- GitHub menyatakan platformnya memblokir pembuatan cabang yang menyerupai pola SHA commit, namun tim peneliti mencatat Copilot masih rentan jika menggunakan plugin dari repositori Bitbucket atau GitLab/self-hosted yang tidak memiliki restriksi penamaan tersebut.
Yang masih belum jelas
- Belum ada identifikasi CVE resmi yang ditetapkan untuk kelemahan Plugin4Shell hingga laporan ini diterbitkan.
- Potensi paparan pada pengguna enterprise GitHub Copilot dan Gemini CLI yang masih mengoperasikan plugin di luar repositori publik resmi GitHub.
Percakapan dan penyebaran
Laporan teknis dipublikasikan oleh AIR Security pada akhir pekan ketiga September 2026 dan segera menjadi topik hangat di kalangan komunitas pengembang perangkat lunak, forum keamanan Hacker News, sub-komunitas AI engineering, dan media teknologi global. Para praktisi DevOps dan AppSec mendesak pembaruan mendesak pada toolchain AI masing-masing.